


顧客の資産を守る
盗まれた認証情報から、正規の支払い詐欺、リモートアクセス攻撃、モバイルマルウェアなどのより高度な脅威まで、ATOの脅威の予測不可能な性質には、アプリケーション、行動、デバイス、ネットワークのシグナルをレイヤーではなく、コンテキストのイコールとして相関させる不正検出と防止への次世代アプローチが必要です。このネイティブな統合は、デジタル・ジャーニーにおける脆弱性を軽減するための貴重なリスク・シグナルを照らし出し、認証されたユーザーがアカウントにアクセスしているという信頼性を高めます。

お金が消える前に口座乗っ取り詐欺を阻止せよ

デジタル行動の特徴は、本物のユーザーや犯罪者に似ているか?
デバイスの操作方法は人それぞれです。マウスの動き、タイピングの速度、スワイプやスクロールのパターンなど、ユニークなデジタル行動の特徴に基づいて、本物のユーザーと詐欺師をプロファイリングします。
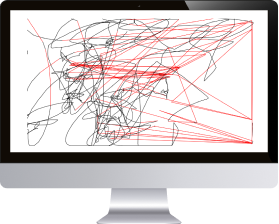
動きは人間的なパターンを示すのか、それとも自動化されたパターンを示すのか?
人間のパターンは自然なカーブや揺れを伴う不正確なもの(黒)。自動化されたパターンはしばしば同じ点から発生し、完全な直線に見える(赤)。
専門的なユーザー・パターンが存在するか?
詐欺師はしばしば高度なコンピュータスキルを示し、キーボードショートカットを使い、リモートアクセスツール(RAT)を活用し、開発者ツールやプログラマーのコンソールを開く。
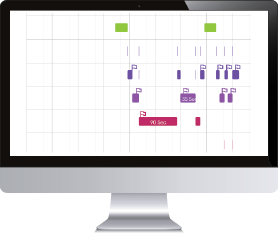
タイミングの異常はあるか?
データ、アプリケーション、支払いプロセスに精通しているかどうかは、各インタラクションやデジタル・セッション全体にかかった時間で測ることができる。
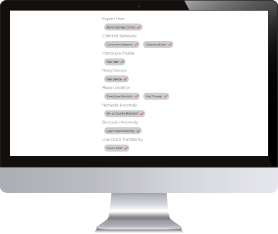
デバイス、IP、ネットワークの属性がわかっているか。
デバイス、IP、ネットワークのデータは、一般的なタイプの不正を検出し、行動インサイトを作成するための重要な部分です。

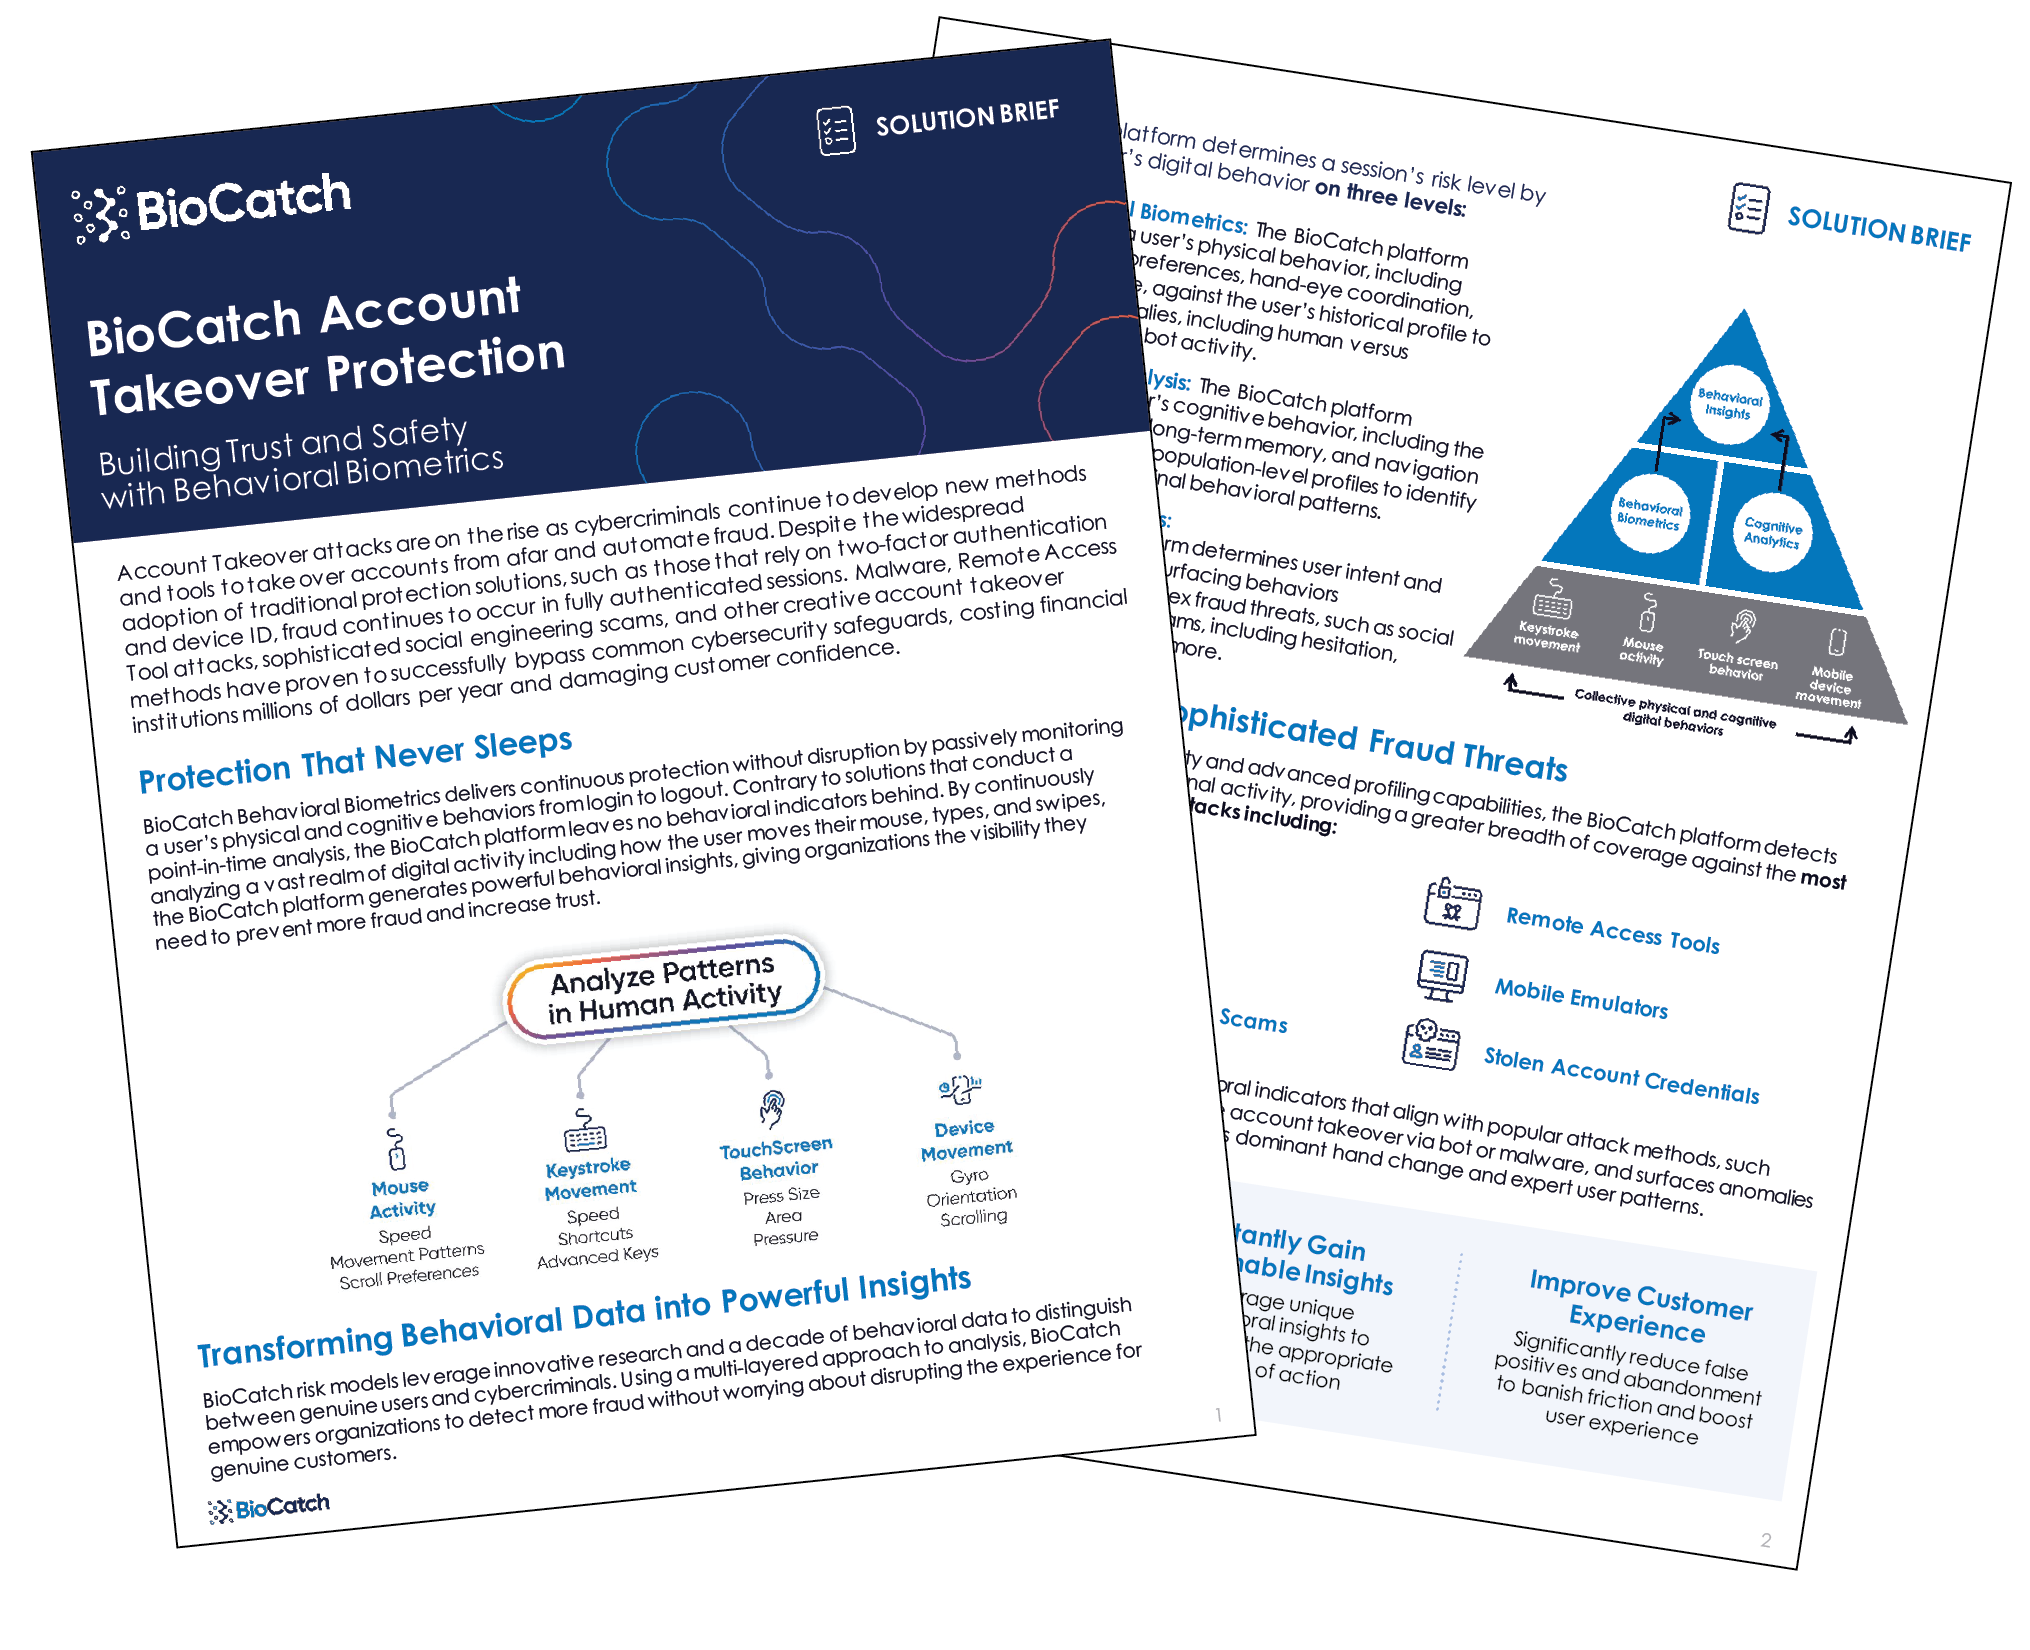
不正検知のエコシステム行動バイオメトリクスのインテリジェンスがデジタルバンキングにおける顧客の安全性をどのように高めるか
ホワイトペーパーをダウンロードして、行動バイオメトリクスのインテリジェンスが、大小を問わず金融機関によってどのように利用され、不正検知エコシステム内の既存ソリューションの有効性を高め、運用能力を向上させる共有テクノロジーフレームワークを提供し、デジタルバンキングにおける顧客の安全性を高めているかをご覧ください。


アカウント乗っ取りに関するユースケース
リモートアクセス攻撃
従来の不正対策では、リモートアクセス攻撃を検知することは困難、もしくは不可能です。ユーザーのデバイスにRAT(リモートアクセス型トロイの木馬)が存在していても、銀行のシステムは正規のデバイスフィンガープリントを検出し、プロキシ、コードインジェクション、マルウェアの痕跡もなく、IPアドレスや位置情報も正しいため、不正を見抜くことができません。

クレデンシャル・スタッフィング
多くの組織では、クレデンシャル・スタッフィングやその他の自動化攻撃を検知するためのボット対策が導入されています。これらの対策を回避するために、不正者は正規のオープンバンキングプラットフォームを悪用して認証情報のバッチテストを行ったり、大規模なテストではなく、小規模かつ高頻度のテストへと手口を変化させています。

フィッシングサイトの検出
サイバー攻撃の90%以上は、メール、SMS、電話などを通じた何らかのフィッシングから始まっています。かつては誤字脱字や不自然な文法により見抜きやすかったフィッシング詐欺も、現在ではChatGPTのようなAIツールの登場により、巧妙で説得力のあるメッセージが作成され、熟練ユーザーですら騙されるリスクが高まっています。

SIMスワップ

インテリジェンス・ブリーフィングを依頼する
バイオキャッチの専門家による30分間のディープダイブに参加し、詐欺師があなたの顧客を騙し、ブランドに損害を与えるために使う最新の戦術、技術、手順(TTP)を学びましょう。
を学ぶことができます。