Platform

BioCatch Connect is a next-generation fraud and financial crime platform that unites real-time telemetry, behavioral analysis, and predictive intelligence to detect and prevent account opening fraud, account takeover, social engineering scams, and mule accounts every day, on every device.

Learn more

Use Cases

Our use cases deliver continuous protection across the customer journey, spanning origination, customer protection, financial crimes, device intelligence, and the emerging world of agentic AI.

Os bancos sempre identificaram os dispositivos.

O DeviceIQ é a primeira camada que valida se é possível contar com eles de fato.

O DeviceIQ valida a integridade do ambiente do dispositivo no momento mais crítico, protegendo contra IA agêntica, injeções de deepfake e vetores de acesso assistidos por IA — ameaças para as quais as stacks tradicionais não foram desenhadas para enfrentar.


BioCatch_ProductLogo_DeviceIQ_AI-2

Onde as decisões sobre confiabilidade do dispositivo são tomadas hoje

Hoje, o acesso é concedido antes da validação da integridade do ambiente do dispositivo. Mesmo dispositivos reconhecidos podem operar sobre sistemas comprometidos, navegadores mascarados ou automações invisíveis às soluções tradicionais.Além disso, quando clientes trocam ou atualizam seus dispositivos, mecanismos convencionais de reconhecimento frequentemente perdem continuidade — tornando mudanças legítimas indistinguíveis de tentativas de evasão.A superfície de ataque mudou. Os bancos precisam de inteligência de dispositivos capaz de validar o ambiente em tempo real, manter confiança ao longo da jornada e correlacionar sinais de todo o ecossistema digital.

Icons_Final-1

Resultados comprovados

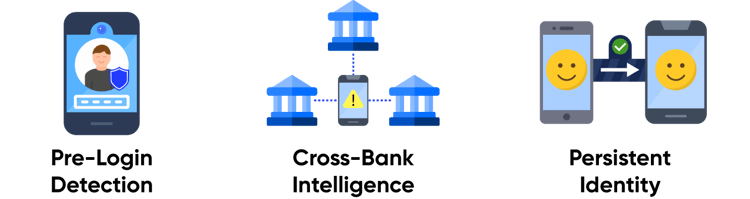
A validação pré-login, a identidade persistente após a troca de dispositivo e os sinais de rede entre bancos se combinam para oferecer aos bancos um nível de precisão de dispositivo que a maioria das ferramentas de reconhecimento de dispositivo não foi projetada para oferecer.

~60%

de upgrades genuínos de dispositivos identificados corretamente dentro de duas semanas após a implementação

0%

falsos positivos em alterações genuínas do dispositivo

12.5x

A DeviceIQ descobriu que os dispositivos fraudulentos têm 12,5 vezes mais probabilidade de mostrar sinais de evasão de identidade do que os dispositivos de usuários genuínos

1.7B

dispositivos protegidos em todo o mundo por meio da rede BioCatch.


Por que isso não pode esperar

O ambiente de execução é a superfície de ataque.

Camadas modificadas do sistema operacional e navegadores camuflados operam abaixo de cada controle baseado em reconhecimento. O acesso é concedido antes que qualquer coisa o sinalize.


DeviceIQ_Icons_-134

DeviceIQ_Icons_-135

Um dispositivo que está por trás de uma fraude em um banco pode parecer limpo em outro.

Sem visibilidade entre as instituições, as equipes de fraude são forçadas a tomar decisões sem ter o panorama completo.

Os clientes genuínos pagam pela incerteza dos dispositivos.

Dispositivos novos ou atualizados geram atritos desnecessários porque o ambiente não pode ser validado a tempo.


DeviceIQ_Icons_-136


As ameaças mudaram.
Suas ferramentas podem não ter mudado.

Os fraudadores operam navegadores agênticos que imitam sessões genuínas. Eles injetam deepfakes nos fluxos de autenticação. Eles executam estruturas de automação localmente que parecem idênticas a usuários reais em dispositivos reconhecidos.

Um navegador camuflado em um dispositivo comprometido pode passar pelas verificações de reconhecimento existentes. Uma sessão automatizada criada para imitar um navegador de IA genuíno quase não deixa rastros.

A questão não é mais se você reconhece esse dispositivo. A questão é se esse ambiente de dispositivo pode realmente ser confiável, agora mesmo, antes do início do acesso. É para isso que o DeviceIQ foi criado.

Ver resumo da solução


Por que a confiabilidade do dispositivo começa com o DeviceIQ

Reconhecimento persistente.
O DeviceIQ estabelece uma identidade de dispositivo persistente em ambientes móveis e da Web, reconhecendo atualizações legítimas de dispositivos. Isso minimiza o atrito para os usuários genuínos e, ao mesmo tempo, identifica as tentativas dos malfeitores de manipular ou mascarar a identidade de seus dispositivos.

O efeito de rede.
O contrário das redes de dispositivos tradicionais, que geralmente compartilham apenas listas de dispositivos bloqueados, o DeviceIQ aproveita os insights das soluções da BioCatch para revelar se um dispositivo estava anteriormente vinculado a atividades de "mula", fraudes ou aquisição de contas - ajudando os bancos a bloquear dispositivos desonestos e a entender os riscos mais rapidamente.

Bloqueio de criminosos antes do login.
Antes mesmo de os usuários escanearem o rosto ou digitarem uma senha, o DeviceIQ detecta dispositivos desbloqueados, sensores ausentes, código não autorizado e outros indicadores de fraude, permitindo que os bancos bloqueiem o acesso de dispositivos comprometidos ao banco digital ou sinalizem sessões de alto risco antes que elas comecem.


Conformidade total

As identidades de dispositivos atribuídas atendem aos requisitos regulatórios, de segurança e de privacidade em todas as regiões. O DeviceIQ não coleta nomes, endereços ou números de identidade de usuários. Os dados do usuário e da conta são pseudonimizados para garantir e manter a privacidade do usuário.

Criado para o que está por vir.
Navegadores agênticos. Injeção de deepfake. Vetores de acesso assistido por IA. Essas não são ameaças futuras. Elas estão ativas hoje. O DeviceIQai estende a mesma base de dispositivos confiáveis para detectá-los e distingui-los na camada de execução, sem bloquear a inovação legítima e sem adicionar sobrecarga de implementação .


Confiabilidade do dispositivo para a era da IA com o DeviceIQai

A base de identificação de seu dispositivo é apenas o começo. As ameaças orientadas por IA não têm como alvo apenas as credenciais. Elas têm como alvo a própria sessão. Os fraudadores operam navegadores agênticos que imitam a navegação genuína, injetam deepfakes diretamente nos fluxos de autenticação e criam ambientes de execução que passam em todas as verificações de reconhecimento que você tem.

O DeviceIQai foi criado especificamente para essa camada. Ele detecta a atividade do navegador agêntico e a injeção de deepfake em uma sessão de usuário. Ele distingue um usuário genuíno que usa recursos de navegador agêntico de um fraudador que se aproveita de ferramentas semelhantes com intenção maliciosa, tornando os serviços bancários mais seguros todos os dias.

A camada de inteligência de dispositivos que sustenta a sua estratégia de segurança

Juntos, o DeviceIQ e o DeviceIQai fortalecem a base de confiabilidade do seu dispositivo e preparam a sua arquitetura para as ameaças que já podem estar deixando-o vulnerável atualmente.

Seus controles existentes podem ser tão bons quanto o contexto do dispositivo que eles herdam. É a camada de inteligência do dispositivo que faz com que suas ferramentas antifraude operem com precisão. E o DeviceIQaigarante que essa camada esteja pronta para o que as ferramentas existentes nunca foram projetadas para ver.


Entenda o que acontece na camada do dispositivo e proteja-se contra ameaças que as soluções tradicionais ainda não conseguem enxergar.

Junte-se aos nossos especialistas em inteligência de dispositivos para um briefing de 30 minutos. Vamos explorar as ameaças na camada de execução que as soluções tradicionais ainda não conseguem detectar — e mostrar exatamente como o DeviceIQ complementa sua arquitetura de segurança.


Agende um briefing