Plattform

BioCatch Connect ist eine Fraud- und Financial-Crime-Plattform der nächsten Generation, die Echtzeit-Telemetrie, Verhaltensintelligenz und prädiktive Intelligence vereint, um Account Opening Fraud, Account Takeover (ATO), Social-Engineering-Betrug und Money Mules jeden Tag, auf jedem Gerät zu erkennen und zu verhindern.

Jetzt entdecken

Use Cases

Unsere Use Cases bieten durchgängigen Schutz entlang der gesamten Customer Journey – vom Onboarding über Customer Protection und Financial Crimes bis hin zu Device Intelligence und der aufkommenden Welt der Agentic AI.

Banken haben schon immer Geräte identifiziert.

DeviceIQ ist die erste Ebene, die tatsächlich überprüft, ob Geräte verlässlich sind.

DeviceIQ validiert die Integrität der Geräteumgebung genau dort, wo es darauf ankommt – einschließlich agentischer KI, Deepfake-Injection und KI-gestützter Zugriffsvektoren, für die Ihr aktueller Stack nie ausgelegt war.


BioCatch_ProductLogo_DeviceIQ_AI-2

Wie Entscheidungen über Gerätevertrauen heute getroffen werden

Der Zugriff wird gewährt, bevor die Geräteumgebung überhaupt überprüft wird. Auf einem erkannten Gerät kann immer noch ein kompromittiertes Betriebssystem, ein getarnter Browser oder ein Automatisierungs-Framework im Hintergrund laufen. Wenn Kunden ihre Geräte aufrüsten, verliert das Erkennungssystem die Spur. Eine legitime Änderung sieht genauso aus wie eine Umgehung. Die Angriffsfläche hat sich verlagert. Banken brauchen eine Geräteintelligenz, die die Umgebung validiert, über Gerätewechsel hinweg bestehen bleibt und auf Signale aus dem gesamten Ökosystem zurückgreift.

Icons_Final-1

Bewährte Ergebnisse

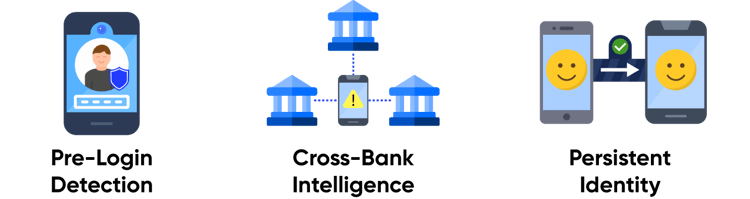
Validierung vor der Anmeldung, dauerhafte Geräteidentität über Wechsel hinweg und bankübergreifende Netzwerksignale – zusammen bieten sie Banken ein Maß an Treffsicherheit, das die meisten Device-Recognition-Tools nicht liefern können.

~60%

echte Geräte-Upgrades werden innerhalb von zwei Wochen nach Implementierung korrekt erkannt

0%

Fehlalarme bei echten Geräteänderungen

12.5x

Betrugsgeräte zeigen mit 12,5-facher Wahrscheinlichkeit Anzeichen von Identitätsverschleierung – verglichen mit legitimen Geräten

1.7B

weltweit über das BioCatch-Netz geschützte Geräte.


Warum das nicht warten kann

Die Ausführungsumgebung ist
die Angriffsfläche.

Modifizierte Betriebssystemschichten und getarnte Browser operieren unterhalb aller bestehenden Erkennungskontrollen. Der Zugriff wird gewährt, bevor irgendetwas Alarm schlägt.


DeviceIQ_Icons_-134

DeviceIQ_Icons_-135

Ein Gerät, das bei einer Bank für Betrugsaktivitäten genutzt wurde, kann bei der nächsten Bank unauffällig wirken.

Ohne institutsübergreifende Transparenz treffen Fraud-Teams Entscheidungen ohne das vollständige Bild.

Legitime Kunden tragen den Preis für mangelnde Gerätesicherheit.

Neue oder aktualisierte Geräte bedeuten unnötige Friction, weil die Umgebung nicht rechtzeitig validiert werden kann.


DeviceIQ_Icons_-136


Die Bedrohungen haben sich geändert.
Die Bedrohungen haben sich geändert. Ihre Tools vielleicht nicht.

Betrüger arbeiten mit agentischen Browsern, die echte Sitzungen imitieren. Sie fügen Deepfakes in Authentifizierungsabläufe ein. Sie führen lokal Automatisierungs-Frameworks aus, die auf erkannten Geräten von echten Nutzern nicht zu unterscheiden sind.

Ein getarnter Browser auf einem kompromittierten Gerät kann Ihre bestehenden Erkennungsprüfungen passieren. Eine automatisierte Sitzung, die einen echten KI-Browser imitiert, hinterlässt fast keine Spuren.

Die Frage ist nicht mehr, ob Sie dieses Gerät erkennen. Die Frage ist, ob diese Geräteumgebung tatsächlich verlässlich ist – genau jetzt, bevor der Zugriff beginnt. Genau dafür wurde DeviceIQ entwickelt.

Jetzt Solution Brief ansehen


Warum Gerätezuverlässigkeit mit DeviceIQ beginnt

Dauerhafte Erkennung.
DeviceIQ etabliert eine dauerhafte Geräteidentität in Web- und Mobilumgebungen und erkennt legitime Geräte-Upgrades. Dadurch wird Friction für legitime Nutzer minimiert – und gleichzeitig werden Versuche böswilliger Akteure erkannt, die Identität ihrer Geräte zu manipulieren oder zu verschleiern.

Der Netzwerkeffekt.
Im Gegensatz zu herkömmlichen Gerätenetzwerken, die oft nur Listen gesperrter Geräte austauschen, nutzt DeviceIQ die Erkenntnisse aus allen BioCatch-Lösungen – und zeigt, ob ein Gerät zuvor mit Mule-Aktivitäten, Scams oder Account Takeover in Verbindung stand. So können Banken verdächtige Geräte schneller stoppen und Risiken gezielter einschätzen.

Kriminelle stoppen – noch vor dem Login.
Noch bevor Nutzer ihr Gesicht scannen oder ein Passwort eingeben, erkennt DeviceIQ Jailbroken-Geräte, fehlende Sensoren, nicht autorisierten Code und andere Betrugsindikatoren. So können Banken kompromittierte Geräte vom Zugriff auf digitales Banking ausschließen – oder risikoreiche Sitzungen kennzeichnen, bevor sie beginnen.


Vollständige Compliance.

Zugewiesene Geräteidentitäten erfüllen regulatorische, sicherheitsbezogene und datenschutzrechtliche Anforderungen in allen Regionen. DeviceIQ erfasst keine Namen, Adressen oder Nutzer-IDs. Sowohl Nutzer- als auch Kontodaten werden pseudonymisiert, um den Datenschutz zu gewährleisten.

Entwickelt für das, was bereits da ist.
Agentische Browser. Deepfake-Injection. KI-gestützte Zugriffsvektoren. Dies sind keine zukünftigen Bedrohungen. Sie sind bereits heute aktiv. DeviceIQai erweitert dieselbe vertrauenswürdige Gerätebasis, um diese Bedrohungen auf der Ausführungsebene zu erkennen und zu unterscheiden – ohne legitime Innovationen zu blockieren und ohne zusätzlichen Implementierungsaufwand.


Gerätezuverlässigkeit für das KI-Zeitalter mit DeviceIQai

Die Grundlage Ihrer Geräteidentifikation ist nur der Anfang. KI-gesteuerte Bedrohungen zielen nicht nur auf Anmeldedaten ab – sie zielen auf die Sitzung selbst. Betrüger arbeiten mit agentischen Browsern, die echte Navigation imitieren, fügen Deepfakes direkt in Authentifizierungsabläufe ein und erstellen Ausführungsumgebungen, die sämtliche bestehenden Erkennungsprüfungen umgehen.

DeviceIQai wurde speziell für diese Ebene entwickelt. Es erkennt agentische Browseraktivitäten und Deepfake-Injection in einer Nutzersitzung. DeviceIQai unterscheidet einen legitimen Nutzer, der agentische Browser-Funktionen verwendet, von einem Betrüger, der dieselben Tools mit betrügerischer Absicht einsetzt – und macht so das Bankgeschäft jeden Tag sicherer.

Die Geräteintelligenz, auf die sich Ihr gesamtes Sicherheitssystem stützt

Zusammen stärken DeviceIQ und DeviceIQai die Grundlage Ihrer Gerätezuverlässigkeit und bereiten Ihre Architektur auf die Bedrohungen vor, die Sie möglicherweise bereits heute exponieren.

Ihre vorhandenen Kontrollen sind nur so gut wie der Gerätekontext, auf den sie aufbauen. Es ist die Ebene der Geräteintelligenz, die dafür sorgt, dass Ihre Fraud-Tools mit Treffsicherheit arbeiten. Und DeviceIQai stellt sicher, dass diese Ebene auf das vorbereitet ist, was bestehende Tools nie erkennen konnten.


Verschaffen Sie sich Klarheit darüber, was auf der Geräteebene Ihrer Kunden passiert – und beugen Sie Bedrohungen vor, die Ihr Stack noch nicht erkennen kann.

Buchen Sie ein 30-minütiges Briefing mit unseren Device Intelligence-Experten. Wir gehen die Bedrohungen auf der Ausführungsebene durch, die Ihr aktueller Stack nicht erkennt, und zeigen Ihnen genau, wo DeviceIQ in Ihre Architektur passt.


Briefing anfordern