Piattaforma

BioCatch Connect è una piattaforma di nuova generazione per la prevenzione delle frodi e dei crimini finanziari che unisce telemetria in tempo reale, analisi comportamentale e intelligenza predittiva per rilevare e prevenire le frodi nell'apertura di conti, l'account takeover, le truffe di social engineering e i conti mula, ogni giorno, su ogni dispositivo.

Scopri di più

Casi d'uso

I nostri casi d'uso offrono una protezione continua lungo tutto il percorso del cliente, che comprende l'apertura del conto, la protezione del cliente, i crimini finanziari, l'intelligence sui dispositivi e il mondo emergente dell'IA agentica.

Le banche hanno sempre identificato i dispositivi.

DeviceIQ è il primo livello che convalida se si può effettivamente contare su di essi.

DeviceIQ convalida l'integrità dell'ambiente del dispositivo nel momento più importante, compresi l'intelligenza artificiale agenziale, l'iniezione di deepfake e i vettori di accesso assistiti dall'intelligenza artificiale che lo stack attuale non è mai stato costruito per vedere.


BioCatch_ProductLogo_DeviceIQ_AI-2

Dove si prendono oggi le decisioni sulla fiducia dei dispositivi

L'accesso viene concesso prima di verificare l'ambiente del dispositivo. Un dispositivo riconosciuto può ancora eseguire un sistema operativo compromesso, un browser occultato o un framework di automazione. Quando i clienti aggiornano i loro dispositivi, il riconoscimento ne perde le tracce. Le modifiche legittime sembrano identiche all'evasione. La superficie di attacco si è spostata. Le banche hanno bisogno di un'intelligence sui dispositivi che convalidi l'ambiente, che persista in caso di cambiamento del dispositivo e che attinga a segnali provenienti da tutto l'ecosistema.

Icons_Final-1

Risultati comprovati

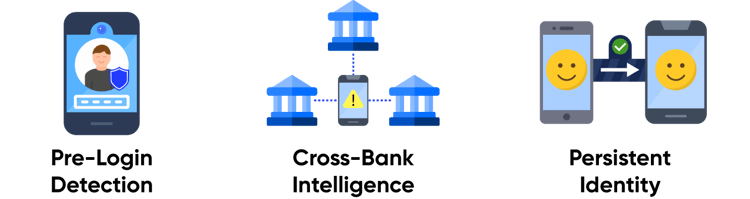
La convalida pre-login, la persistenza dell'identità anche dopo il cambio di dispositivo e i segnali di rete interbancari si combinano per offrire alle banche un livello di precisione del dispositivo che la maggior parte degli strumenti di riconoscimento dei dispositivi non è stata progettata per fornire.

~60%

di aggiornamenti autentici del dispositivo identificati correttamente entro due settimane dall'implementazione

0%

falsi positivi su modifiche autentiche del dispositivo

12.5x

DeviceIQ ha rilevato che i dispositivi fraudolenti hanno 12,5 volte più probabilità di mostrare segni di evasione dell'identità rispetto ai dispositivi degli utenti autentici.

1.7B

dispositivi protetti in tutto il mondo attraverso la rete BioCatch.


Perché non può aspettare

L'ambiente di esecuzione è
la superficie di attacco.

Livelli di sistema operativo modificati e browser occultati operano al di sotto di ogni controllo basato sul riconoscimento. L'accesso viene concesso prima che qualcosa lo segnali.


DeviceIQ_Icons_-134

DeviceIQ_Icons_-135

Un dispositivo che è alla base di una frode in una banca può sembrare pulito in quella successiva.

Senza visibilità interistituzionale, i team che si occupano di frodi sono costretti a prendere decisioni senza avere un quadro completo.

I clienti autentici pagano per l'incertezza dei dispositivi.

I dispositivi nuovi o aggiornati provocano attriti inutili perché l'ambiente non può essere convalidato in tempo.


DeviceIQ_Icons_-136

Le minacce sono cambiate.
I vostri strumenti potrebbero non esserlo.

I truffatori utilizzano browser agenziali che simulano sessioni autentiche. Iniettano deepfake nei flussi di autenticazione. Eseguono in locale framework di automazione che sembrano identici agli utenti reali sui dispositivi riconosciuti.

Un browser occultato su un dispositivo compromesso può superare i controlli di riconoscimento esistenti. Una sessione automatizzata costruita per imitare un vero browser AI non lascia quasi traccia.

La questione non è più se riconoscete questo dispositivo. Si tratta di capire se si può effettivamente fare affidamento sull'ambiente di questo dispositivo, in questo momento, prima che inizi l'accesso. È per questo che DeviceIQ è stato costruito per rispondere.

View solution brief

Perché l'affidabilità dei dispositivi inizia con DeviceIQ

Riconoscimento persistente.
DeviceIQ stabilisce un'identità persistente del dispositivo negli ambienti web e mobile, riconoscendo gli aggiornamenti legittimi del dispositivo. Questo riduce al minimo l'attrito per gli utenti autentici, identificando al contempo i tentativi dei malintenzionati di manipolare o mascherare l'identità dei loro dispositivi.

L'effetto rete.
A
differenza delle reti di dispositivi tradizionali, che spesso condividono solo gli elenchi dei dispositivi bloccati, DeviceIQ attinge alle conoscenze delle soluzioni BioCatch per rivelare se un dispositivo
è stato precedentemente collegato ad attività di mulo, truffe o acquisizione di account, aiutando le banche a bloccare i dispositivi illegali e a comprendere più rapidamente i rischi.

Fermare i criminali prima del login.
P
rima ancora che gli utenti eseguano la scansione del volto o inseriscano una password, DeviceIQ rileva dispositivi jailbroken, sensori mancanti, codice non autorizzato e altri indicatori di frode, consentendo alle banche di bloccare i dispositivi compromessi dall'accesso al digital banking o di segnalare le sessioni ad alto rischio prima che inizino.


Piena conformità

Le identità dei dispositivi assegnati soddisfano i requisiti normativi, di sicurezza e di privacy in tutte le aree geografiche. DeviceIQ non raccoglie nomi, indirizzi o numeri di identità degli utenti. I dati degli utenti e degli account sono pseudonimizzati per garantire e mantenere la privacy degli utenti.

Costruito per quello che sta arrivando.
Browser agenziali. Iniezione di Deepfake. Vettori di accesso assistiti dall'intelligenza artificiale. Queste non sono minacce future. Sono già attive oggi. DeviceIQai estende la stessa base di dispositivi affidabili per rilevarli e distinguerli a livello di esecuzione, senza bloccare l'innovazione legittima e senza aggiungere overhead di implementazione .


Affidabilità dei dispositivi per l'era dell'intelligenza artificiale con DeviceIQai

La vostra base di identificazione dei dispositivi è solo l'inizio. Le minacce guidate dall'intelligenza artificiale non si limitano a colpire le credenziali. Prendono di mira la sessione stessa. I truffatori utilizzano browser agenziali che simulano la navigazione autentica, iniettano deepfake direttamente nei flussi di autenticazione e creano ambienti di esecuzione che superano ogni controllo di riconoscimento.

DeviceIQai è stato costruito appositamente per questo livello. Rileva l'attività del browser agenziale e l'iniezione di deepfake in una sessione utente. Distingue un utente autentico che utilizza le funzionalità del browser agentico da un truffatore che sfrutta strumenti simili con intenti malevoli, rendendo le operazioni bancarie più sicure ogni giorno.

Il livello di intelligenza dei dispositivi su cui si basa l'intero stack di sicurezza

Insieme, DeviceIQ e DeviceIQai rafforzano le fondamenta dell'affidabilità dei dispositivi e preparano la vostra architettura alle minacce che già oggi potrebbero rendervi vulnerabili.

I controlli esistenti possono essere validi solo quanto il contesto del dispositivo che ereditano. È il livello di intelligenza del dispositivo che consente agli strumenti di frode di operare con precisione. E DeviceIQai assicura che questo livello sia pronto per ciò che gli strumenti esistenti non sono mai stati progettati per vedere.

Scoprite cosa sta succedendo al vostro livello di dispositivi e prevenite le minacce che il vostro livello di dispositivi potrebbe non essere ancora in grado di vedere.

Unitevi ai nostri esperti di intelligence dei dispositivi per un briefing di 30 minuti. Esamineremo le minacce a livello di esecuzione che il vostro attuale stack non riesce a vedere e vi mostreremo esattamente dove DeviceIQ si inserisce nella vostra architettura.


Request a Briefing